काठमाडौँ । राष्ट्रिय साइबर सुरक्षा केन्द्रले वेबसाइट तथा डिजिटल प्रणाली सञ्चालनमा प्रयोग हुने नोड डट जेएस प्रविधिमा गम्भीर सुरक्षा कमजोरी पहिचान भएको भन्दै सम्बन्धित सरकारी निकाय र प्रणाली सञ्चालकलाई तत्काल सफ्टवेयर अद्यावधिक गर्न निर्देशन दिएको छ।
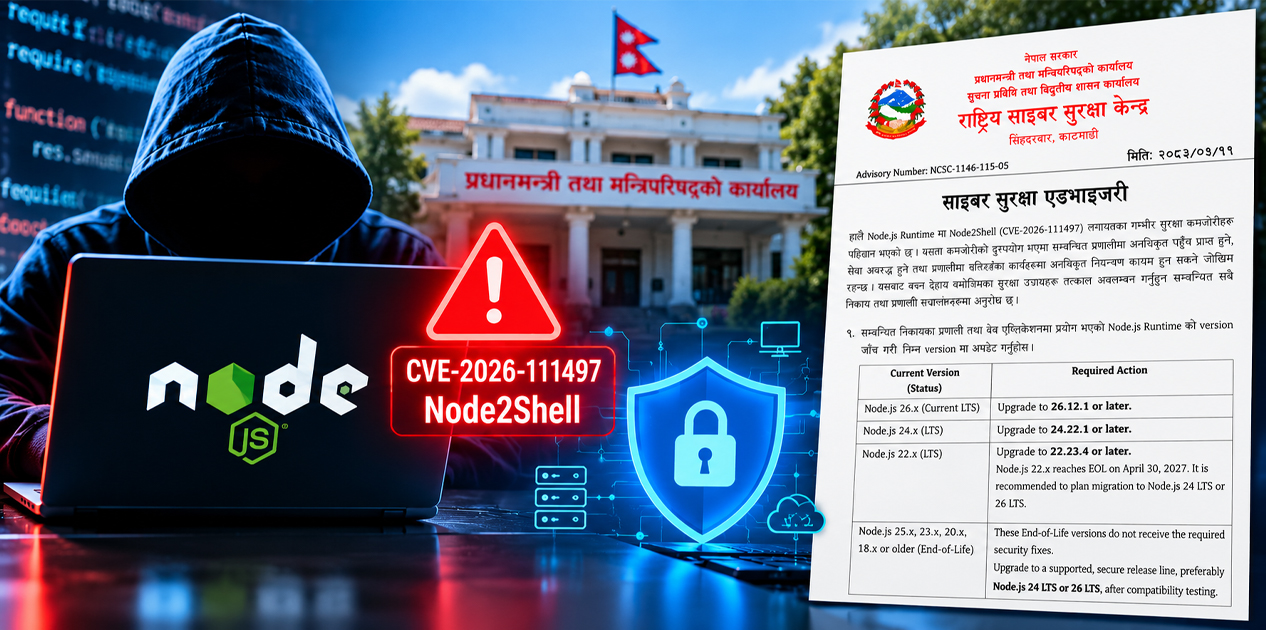
प्रधानमन्त्री तथा मन्त्रिपरिषद्को कार्यालयअन्तर्गत सूचना प्रविधि तथा विद्युतीय शासन कार्यालयको राष्ट्रिय साइबर सुरक्षा केन्द्रले बुधबार जारी गरेको साइबर सुरक्षा एडभाइजरीमा नोड डट जेएस रनटाइममा ‘नोडटुशेल’ नामक सुरक्षा कमजोरी पहिचान भएको जनाएको हो।
केन्द्रका अनुसार सीभीई-२०२६-१११४९७ कोडबाट पहिचान गरिएको उक्त कमजोरीको दुरुपयोग भए सम्बन्धित प्रणालीमा अनधिकृत पहुँच प्राप्त हुने, डिजिटल सेवा अवरुद्ध हुने तथा प्रणालीमा सञ्चालन भइरहेका कार्यमा अनधिकृत नियन्त्रण कायम हुन सक्ने जोखिम छ।
यस्तो जोखिम न्यूनीकरण गर्न सम्बन्धित निकाय तथा प्रणाली सञ्चालकलाई तत्काल सुरक्षा उपाय अवलम्बन गर्न केन्द्रले आग्रह गरेको छ।
नोड डट जेएस वेबसाइट तथा वेब एप्लिकेसनको सर्भर पक्षमा प्रयोग हुने प्रविधि हो। यसमा सुरक्षा कमजोरी देखिँदा प्रभावित संस्करण प्रयोग गरिरहेका डिजिटल प्रणालीको सुरक्षामा जोखिम उत्पन्न हुन सक्छ। यद्यपि, यो प्रविधि प्रयोग गर्ने सबै वेबसाइट स्वतः प्रभावित भएका छन् भन्ने अर्थ लाग्दैन।
कुन संस्करणमा के गर्नुपर्ने ?
केन्द्रले नोड डट जेएस प्रयोग गरिरहेका निकायलाई आफ्नो प्रणालीमा जडित संस्करण पहिचान गरी सुरक्षित संस्करणमा स्तरोन्नति गर्न भनेको छ।
केन्द्रको सुरक्षा सूचनाअनुसार नोड डट जेएसको २६ शृङ्खला प्रयोग गर्ने प्रणालीलाई कम्तीमा २६.१२.१ वा त्यसपछिको संस्करणमा अद्यावधिक गर्नुपर्नेछ।
त्यस्तै, २४ शृङ्खलाका लागि २४.२२.१ वा त्यसपछिको संस्करण र २२ शृङ्खलाका लागि २२.२३.४ वा त्यसपछिको संस्करण प्रयोग गर्न भनिएको छ।
केन्द्रले २२ शृङ्खलाको दीर्घकालीन समर्थन अवधि सन् २०२७ अप्रिल ३० मा समाप्त हुने उल्लेख गर्दै भविष्यमा २४ वा २६ शृङ्खलामा स्थानान्तरण गर्ने योजना बनाउनसमेत सुझाव दिएको छ।
नोड डट जेएसका २५, २३, २०, १८ वा त्यसभन्दा पुराना समर्थन अवधि समाप्त भएका संस्करण प्रयोग भइरहेका प्रणालीलाई आवश्यक परीक्षणपछि समर्थित र सुरक्षित संस्करणमा स्थानान्तरण गर्न निर्देशन दिइएको छ।
समर्थन अवधि समाप्त भएका संस्करणमा आवश्यक सुरक्षा सुधार उपलब्ध नहुने भएकाले त्यस्ता प्रणाली प्रयोग गरिरहनु जोखिमपूर्ण हुन सक्ने केन्द्रको भनाइ छ।
अद्यावधिकपछि सुरक्षा परीक्षण अनिवार्य
केन्द्रले सफ्टवेयरको संस्करण परिवर्तन गरेर मात्रै सुरक्षा प्रक्रिया पूरा नहुने स्पष्ट पारेको छ।
अद्यावधिकपछि सम्बन्धित वेब एप्लिकेसन, कन्टेनर तथा अन्य प्रणाली पुनः निर्माण र सञ्चालन गरी नयाँ सुरक्षित संस्करण प्रयोग भएको सुनिश्चित गर्नुपर्नेछ।
यस क्रममा पुराना नोड डट जेएस फाइल वा असुरक्षित संस्करण प्रयोगमा नरहेको पुष्टि गर्न, एप्लिकेसनको कार्यक्षमता परीक्षण गर्न तथा प्रणालीका लगहरू जाँच गर्न सुझाव दिइएको छ।
त्यसैगरी, अविश्वसनीय स्रोतबाट आउने अनुरोध, डीएनएस व्यवस्थापन, बाह्य अनुरोध प्रमाणीकरण र टीएलएस प्रमाणपत्रको परीक्षणमा समेत ध्यान दिन भनिएको छ।
सुरक्षा कमजोरीको दुरुपयोग भएको आशंका देखिए प्रभावित प्रणालीलाई आवश्यकताअनुसार अलग राख्न, सम्बन्धित सुरक्षा टोलीलाई जानकारी गराउन तथा सम्भावित रूपमा जोखिममा परेका पहुँचसम्बन्धी विवरण परिवर्तन गर्न केन्द्रले आग्रह गरेको छ।
सरकारी डेटा केन्द्रमा रहेका प्रणालीका लागि समन्वय
एकीकृत डेटा व्यवस्थापन केन्द्रमा होस्ट गरिएका प्रणालीमा नोड डट जेएसको संस्करण अद्यावधिक तथा सुरक्षा सुधार गर्न प्राविधिक सहयोग आवश्यक परे सम्बन्धित कम्प्युटर अधिकृतहरूसँग समन्वय गर्न सकिने केन्द्रले जनाएको छ।
केन्द्रले आफ्ना प्रणालीमा प्रयोग भएका संस्करण जाँच गरी आवश्यक सुरक्षा सुधार तत्काल कार्यान्वयन गर्न तथा अद्यावधिक कार्य सम्पन्न भएपछि प्रणालीको सञ्चालन अवस्था र सुरक्षा परीक्षण गर्न निर्देशन दिएको छ।
सुरक्षा कमजोरीको सम्भावित दुरुपयोग भएको आशंका देखिए सम्बन्धित प्रणालीका लग तथा अन्य डिजिटल प्रमाण सुरक्षित राखी राष्ट्रिय साइबर सुरक्षा केन्द्रलाई जानकारी गराउनसमेत भनिएको छ।
केन्द्रले अद्यावधिकका लागि नोड डट जेएसको आधिकारिक वेबसाइट प्रयोग गर्न र नयाँ संस्करण लागू गर्नुअघि सम्बन्धित सुरक्षा सुधारसम्बन्धी विवरण जाँच गर्न सुझाव दिएको छ।
सुरक्षा जोखिम पहिचान, आक्रमण भएको पुष्टि होइन
केन्द्रले जारी गरेको एडभाइजरीमा सम्भावित सुरक्षा जोखिम र त्यसको न्यूनीकरणका उपाय उल्लेख गरिए पनि कुनै निश्चित सरकारी वेबसाइट वा डिजिटल प्रणालीमा उक्त कमजोरी प्रयोग गरेर साइबर आक्रमण भएको पुष्टि गरिएको छैन।
त्यसैले सुरक्षा कमजोरी पहिचान हुनु र त्यसको दुरुपयोगबाट प्रणालीमा अनधिकृत प्रवेश भएको प्रमाणित हुनु फरक विषय हुन्।
सरकारी निकायले प्रयोग गर्ने डिजिटल प्रणालीमा नियमित सुरक्षा अद्यावधिक, प्राविधिक परीक्षण तथा जोखिमको निगरानीलाई प्राथमिकता दिनुपर्ने विषय केन्द्रको निर्देशनले औँल्याएको छ।
राष्ट्रिय साइबर सुरक्षा केन्द्रले कात्तिक ११ गते जारी गरेको एडभाइजरी नम्बर एनसीएससी-११४६-११५-०५ मार्फत सम्बन्धित सबै निकायलाई आवश्यक सुरक्षा उपाय तत्काल कार्यान्वयन गर्न आग्रह गरेको हो।