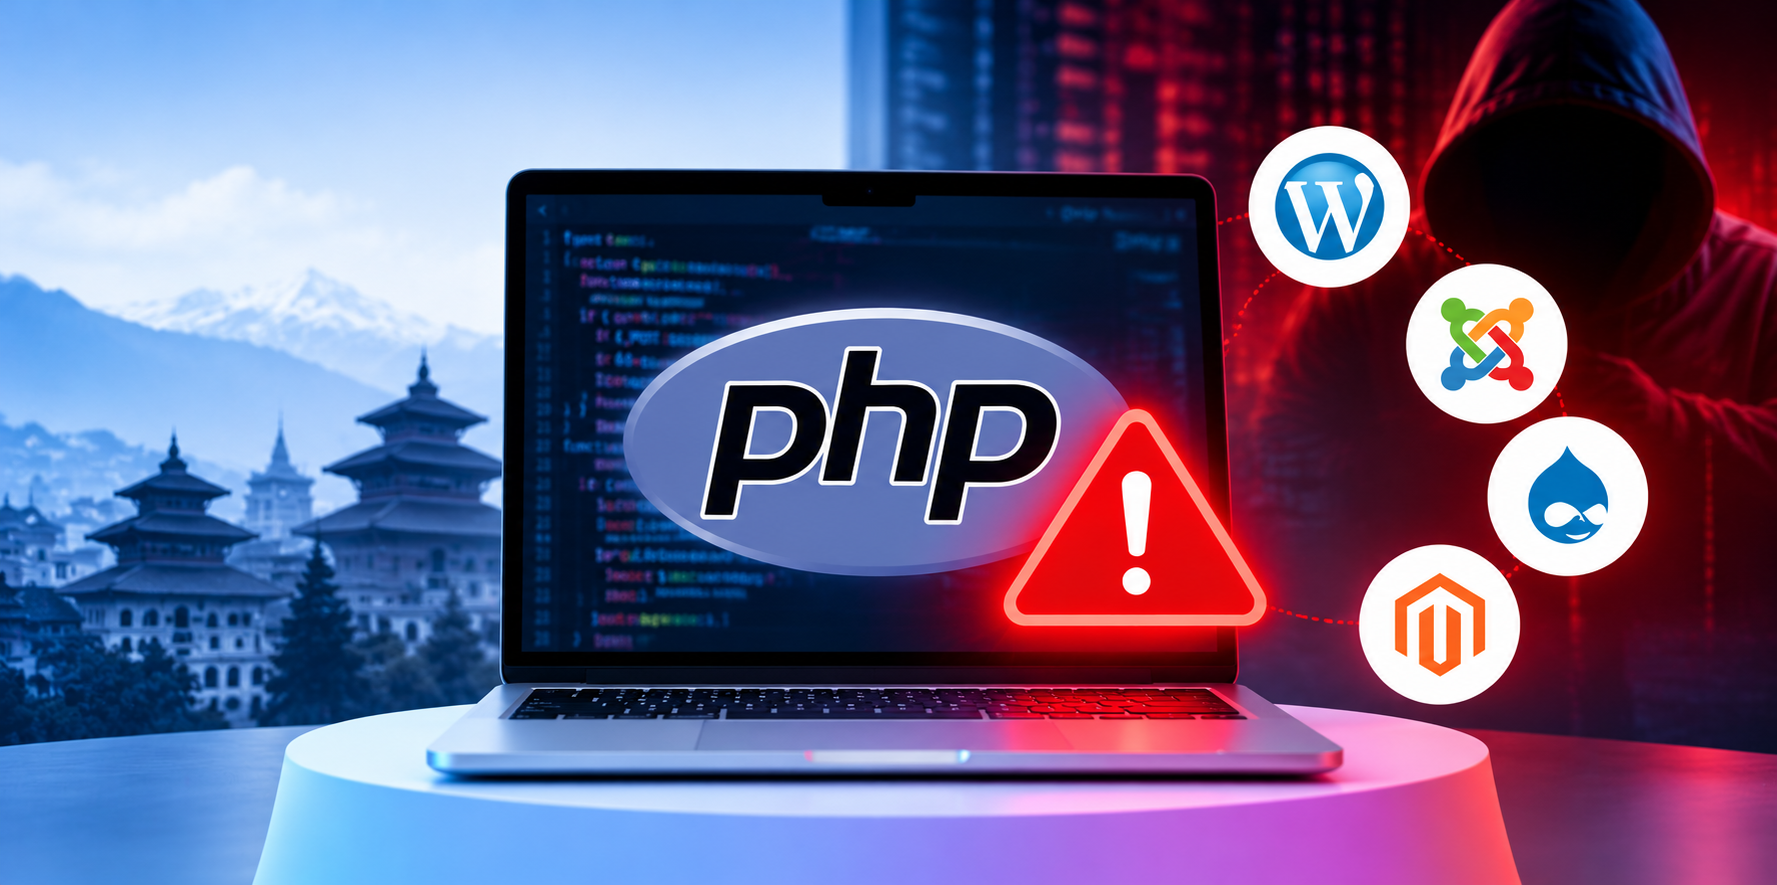
काठमाडौँ । वेबसाइट तथा अनलाइन प्रणाली सञ्चालनमा प्रयोग हुने ‘पीएचपी’ मा दुई गम्भीर सुरक्षा कमजोरी देखिएपछि राष्ट्रिय साइबर सुरक्षा केन्द्रले सम्बन्धित निकायलाई तत्काल प्रणाली अद्यावधिक गर्न निर्देशन दिएको छ।
केन्द्रले बिहीबार साइबर सुरक्षा एडभाइजरी जारी गर्दै सीभीई-२०२६-१०९६१८ र सीभीई-२०२६-१०९६१९ नामका दुई कमजोरीबाट बच्न आवश्यक सुरक्षा उपाय अपनाउन आग्रह गरेको हो।
एडभाइजरीअनुसार यी कमजोरी पीएचपीसँग सम्बन्धित अपाचे मोड_पीएचपी, पीएचपी-एफपीएम, पीएचपी-सीजीआई, फ्रान्केनपीएचपी र लाइटस्पीड जस्ता प्रणालीसँग सम्बन्धित छन्। वर्डप्रेस, जुम्ला, ड्रुपल र म्याजेन्टो जस्ता प्लेटफर्म प्रयोग गर्ने वेबसाइट सञ्चालकलाई पनि सतर्क रहन भनिएको छ।
केन्द्रले पीएचपी 8.5 प्रयोगकर्तालाई कम्तीमा ८.५.१२, पीएचपी ८.४ लाई ८.४.२७, पीएचपी ८.३ लाई ८.३.३६ र पीएचपी ८.२ लाई ८.२.३५ वा त्यसभन्दा नयाँ संस्करणमा अद्यावधिक गर्न निर्देशन दिएको छ। पीएचपी ८.१ वा त्यसभन्दा पुराना संस्करणका लागि सुरक्षा प्याच उपलब्ध नभएकाले सुरक्षित संस्करणमा स्थानान्तरण गर्नुपर्ने जनाएको छ।
अन्तर्राष्ट्रिय साइबर सुरक्षा अनुसन्धानमा समेत यी कमजोरीलाई गम्भीर मानिएको छ। यस्ता कमजोरीको दुरुपयोग भए प्रभावित सर्भरमा अनधिकृत कोड सञ्चालन हुन सक्ने जोखिम रहेको सुरक्षा अनुसन्धानकर्ताहरूले औँल्याएका छन्।
केन्द्रले तत्काल अपडेट गर्न नसकिने प्रणालीको सार्वजनिक पहुँच सीमित गर्न, आवश्यक परे अन्य नेटवर्कबाट अलग राख्न तथा उच्च जोखिममा रहेका सेवा अस्थायी रूपमा बन्द गर्न सुझाव दिएको छ।